软件介绍
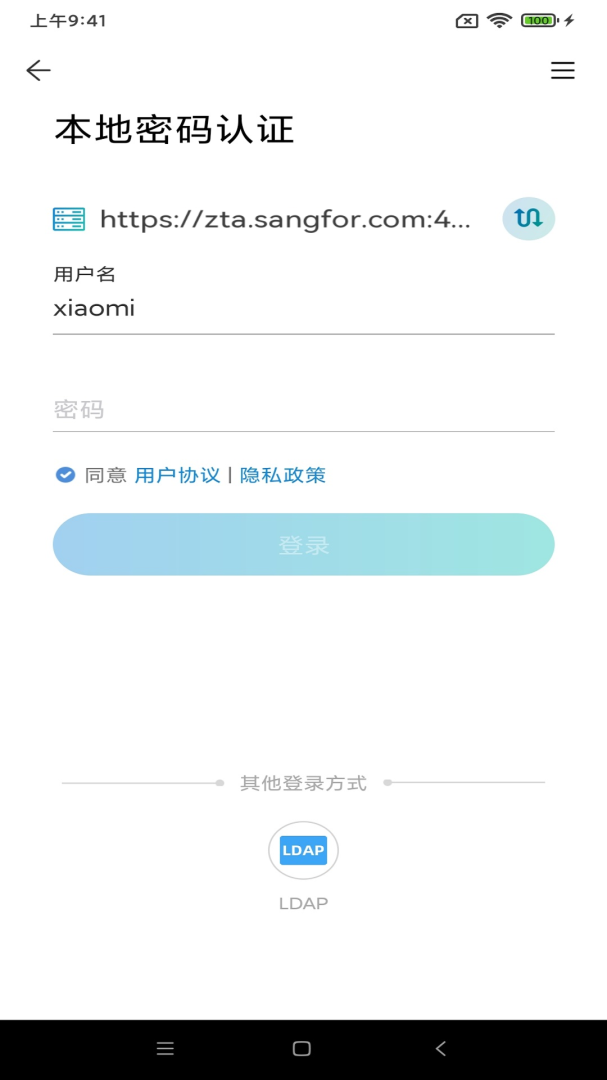
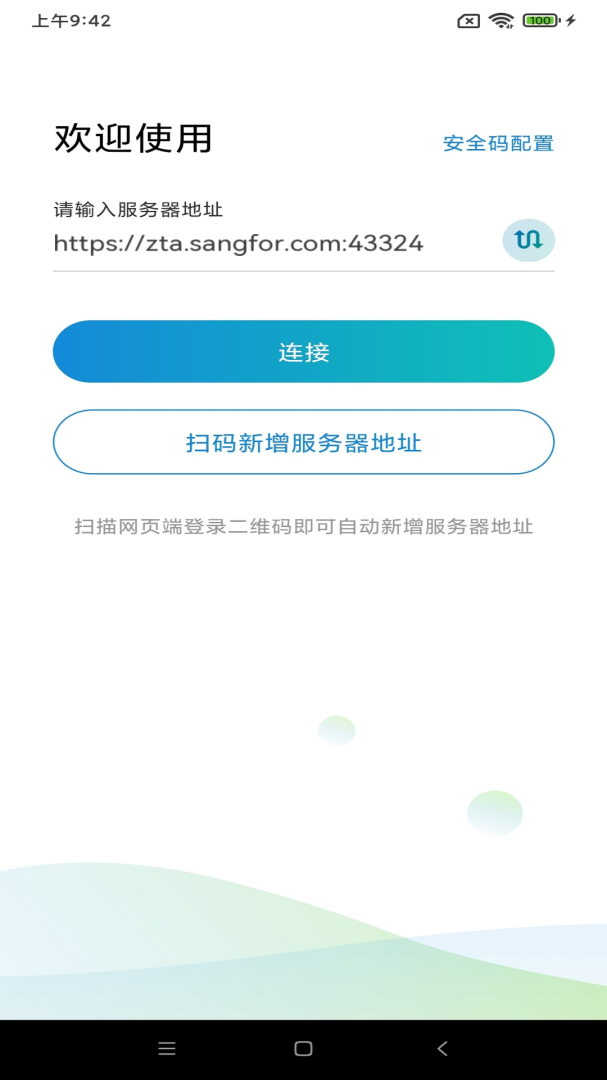
atrustapp围绕身份、设备、网络、软件和数据等关键环节建立持续验证机制,默认不信任任何访问请求,而是依据实时风险与策略进行动态授权。接入前,系统会核验用户身份与终端状态。接入后,仍持续评估访问行为、环境变化和权限范围,发现异常及时收缩权限或阻断连接。该软件提供细粒度访问控制、统一身份管理、终端合规检查、数据加密传输、行为审计与告警联动等功能,帮助组织在远程办公、分支接入、多云访问等场景中收敛暴露面,降低横向移动风险。
atrustapp特点:
1、隐私计算网关在密文域完成跨域特征匹配与联合建模,原始数据不出域且参与方仅获得受控结果。
2、零信任接入网关依据设备指纹与行为基线生成动态信任等级,信任等级跌破阈值后强制弹性认证并收敛访问路径。
3、自动化基线核查器按行业合规模板持续比对配置漂移,发现高危偏离时生成修复工单并回滚至安全版本。
atrustapp亮点:
1、威胁狩猎平台以图数据库关联进程树和网络流量,命中隐蔽隧道特征后自动提取内存镜像并固化证据。
2、云原生审计中枢把容器主机与API日志编织成攻击链视图,发现横向移动迹象时联动编排平台隔离受污染实例。
3、数据泄露防护借助语义指纹识别敏感字段异常外发,检测到非授信终端批量下载时自动触发水印追踪与阻断。
atrustapp点评:
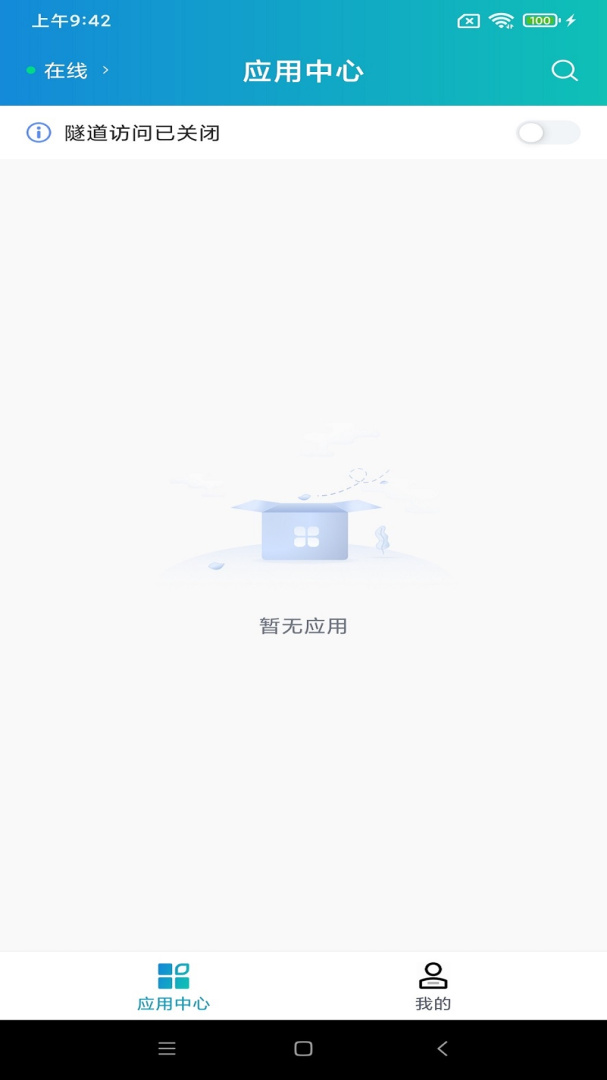
运维方面,管理界面集中呈现策略配置、访问日志和风险事件,便于管理员快速定位问题并调整规则。该软件注重兼容性与使用体验,在保障安全的同时尽量降低对业务流程的影响,适合对数据保护和访问治理有较高要求的企业使用。